Rabu, 16 Mei 2012 0 komentar

K A S

Kas bertambah dilakukan debet, berkurang jurnalnya kredit. Kas adalah alat pembayaran yang siap dan bebas dipergunakan untuk membiayai kegiatan umum perusahaan, aktiva yang paling lancar, tidak produktif (bukan barang modal), harus dijaga jangan sampai berlebihan (idle), dan jangan kekurangan. Dua jenis kas : "kas di tangan" (kas kecil, cek, travel cek, wesel) dan "kas di bank" (tabungan dan giro). Dana aktiva tidak lancar disebut : dana pensiun, deposito berjangka, asuransi, yang jatuh temponya lebih dari satu tahun bukan kelompok kas. Pengawasan kas :
1.       penerimaan kas : petugas yang menerima kas dipisah dengan yang mencatat penerimaan kas, tiap transaksi segera dicatat, digunakan mesin register (mesin kasir, dll)
2.       pengeluaran kas : pembayaran didukung bukti-bukti kuat, dana kas kecil diawasi ketat, ditetapkan penulis/penandatangan cek yang sah.
Selisih kas : perbedaan saldo kas menurut buku dengan saldo kas fisik, mungkin kecurian, kehilangan, dll, dianggap biaya lain-lain. Selisih lebih dianggap pendapatan lain-lain.
Sistem pengendalian kas kecil : 1)sistem dana tetap à pengisian di akhir. Pencatatannya :kas
1 komentar

Pengantar Akutansi

Pengantar Akutansi
Salah satu unsur Laporan Keuangan adalah neraca. Neraca disebut balance jika jumlah sisi debit sama dengan jumlah sisi kredit. Jika ada neraca yang tidak balance, neraca tersebut pasti mengandung kesalahan. Namun jika balance, belum tentu neraca tersebut bebas dari kesalahan.
Pertanyaannya adalah: mengapa neraca harus balance?
Neraca terdiri dari dua sisi. Sebelah kiri disebut debit, dan sebelah kanan disebut kredit. Sisi sebelah debit berisi segala macam aset perusahaan (aset lancar seperti kas dan piutang, aset tetap seperti bangunan dan kendaraan). Sedangkan sisi sebelah kredit berisi hutang (dana dari pihak ketiga yang dipakai untuk operasional perusahaan) dan modal (dana pemilik perusahaan yang dipisahkan untuk digunakan dalam operasional perusahaan).
Jika dilihat dari awal terbentuknya perusahaan, kronologisnya sebagai berikut. Pemilik menyetor modal (sisi kredit) untuk digunakan sebagai kas perusahaan (sisi debit). Kemudian kas tersebut digunakan untuk membeli berbagai aset seperti mesin (sisi debit) dan menyewa gedung (sisi debit). Ternyata dana pemilik itu kurang, sehingga perusahaan mengambil hutang (sisi kredit) untuk digunakan sebagai kas perusahaan (sisi debit). Selanjutnya kas digunakan untuk membeli bahan baku (sisi debit).
Selasa, 24 April 2012 0 komentar

Cara Block/Blokir Website/Situs di Internet Explorer

Buat sahabat Blog, ne sedikit bagi2 ilmu bagaimana Cara Block/Blokir Website/Situs di Internet Explorer
Pada artikel sebelumnya saya telah menulis bagaimana cara memblokir situs menggunakan mozilla firefox dan juga  cara block situs di Google Chrome . Namun jika masih ada diantara anda yang menggunakan internet explorer sebagai browser andalan, mungkin anda ingin tahu bagaimana cara block situs menggunakan internet exploreryang mungkin berguna jika anak kecil yang masih belajar menggunakan internet atau siapa saja dan anda ingin mereka tidak dapat membuka website tertentu dengan cara blokir situs situs tersebut.
Dan berikut adalah cara yang dapat anda terapkan untuk dapat memblokir situs menggunakan internet explorer:
Klikat-siregar.blogspot.com pada menu Tools dan dan pilih menu Internet Option. Lalu setelah jendela baru muncul klik pada tab privacy.
Anda dapat mengatur settingan privacy disini, namun untuk kali ini kita akan lebih fokus ke pemblokiran situs tertentu saja, sekarang anda klik tombol sites untuk membuka windows per Site Privacy
masukkan alamat website yang ingin anda blokir atau blok di dalam kotak isianAddress of Website kemudian klik tombol Block. Sehinnga akan pada bagian managed websites akan terdapat daftar situs yang ingin anda blokir.
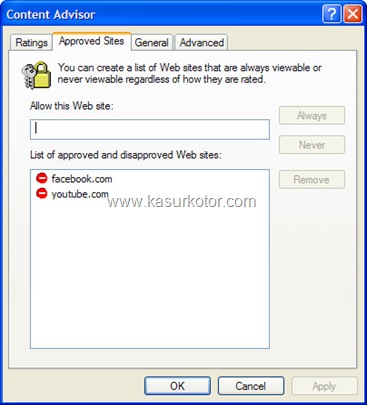
Sekarang kembali lagi pada window internet option, lalu klik pada tab Content. Lalu kliklagi pada tombol Enable pada bagian content advisor.
Disini anda dapat memblokir situs yang diinginkan, ketiak anda selesai mengetikkan alamat situs yang ingin di blok lanjutkan dengan menekan tombol Never. Jika telah selesai maka jendela untuk memasukkan password akan muncul dan anda dapat memasukkan passwod anda disini.
Sekarang jika anda membuka situs yang diblokir tadi maka akan muncul tampilan untuk memasukkan password untuk dapat mengakses situs yang di block tadi.
Selasa, 27 Maret 2012 1 komentar

Tutorial Port Knocking

I. PENDAHULUAN

II. PORT KNOCKING

Kita mengetahui bahwa sistem administrator ditantang untuk membuat sebuah sistem keamanan jaringan komputer yang mengkombinasikan antara fleksibilitas dan keamanan. Jika berbicara soal keamanan jaringan komputer, mungkin komponen yang akan sering dibicarakan adalah seputar firewall beserta celah-celah keamanan jaringan itu sendiri.  Dengan menggunakan firewall, maka kita dapat mendefinisikan user yang dapat dipercaya dan yang tidak dapat dipercaya dengan menggunakan alamat IP dan port sebagai kriteria filter. Kelemahan dari firewall ialah bahwa firewall tidak mampu membedakan user yang dapat dipercaya dan yang tidak dapat dipercaya. Firewall hanya mampu membedakan alamat IP dan port yang diasumsikan digunakan oleh orang yang dapat dipercaya. Maka dari itulah para ahli keamanan jaringan membuat sistem keamanan baru yang disebut dengan port knocking.
Port knocking adalah sebuah metode untuk membangun komunikasi dengan perangkat komputer yang tidak membuka port komunikasi apapun secara bebas. Dengan kata lain, perangkat komputer ini tidak memiliki port komunikasi yang terbuka bebas untuk dimasuki, tetapi perangkat ini masih tetap dapat diakses dari luar. Koneksi dapat terjadi dengan menggunakan metode pengetukan port-port komunikasi yang ada. Pengetukan port-port ini dilakukan dengan kombinasi tertentu secara berurutan dalam satu rentang waktu tertentu. Jika dilihat sesaat, Port Knocking memang tidak terlalu banyak gunanya dan tidak terlalu istimewa. Hanya melakukan buka tutup port komunikasi saja tentu tidaklah terlalu banyak gunanya bagi pengguna jaringan lokal. Namun bagi para pekerja telekomuter, para pengguna komputer yang sering bekerja di luar kantor atau para administrator jaringan dan server yang harus mengurusi server-server mereka 24 jam dari mana saja, Port Knocking merupakan metode yang luar biasa sebagai sebuah jalan penghubung ke perangkat-perangkat komputer mereka. Port knocking cocok untuk mereka yang masih ingin memperkuat sistem keamanan komputer dan perangkat jaringannya, sementara tetap pula ingin memiliki koneksi pribadi ke dalamnya secara kontinyu dan dapat dilakukan dari mana saja.

III. BAGAIMANA CARA KERJA PORT KNOCKING?

Port knocking bekerja seperti halnya brankas dengan kunci kombinasi angka putar. Pada brankas tersebut, Anda diharuskan memutar kunci kombinasi beberapa kali hingga tepat seperti yang ditentukan. Sebenarnya Anda memutar lapisan-lapisan kunci di dalam brangkas. Dalam lapisan-lapisan kunci tersebut terdapat sebuah lubang kunci. Jika sebuah putaran tepat, maka sebuah lubang terbuka. Jika seluruh putaran dilakukan dengan kombinasi yang benar, maka seluruh lubang terbuka dan menciptakan sebuah jalur khusus yang bebas tidak ada hambatan sama sekali. Jalur lubang kunci tadi tidak lagi menjadi penghalang pintu brankas untuk dibuka, sehingga pintu dapat terbuka dengan mudah.

Port knocking juga menggunakan sistem yang hampir sama, yaitu menggunakan kombinasi lapisan-lapisan kunci untuk dapat mengamankan sebuah port komunikasi. Perbedaannya ada pada lapisan kunci yang digunakannya. Kunci dari sistem port knocking adalah port-port komunikasi itu sendiri. Cara membuka kuncinya adalah dengan mengakses dengan sengaja beberapa port komunikasi yang memang tertutup.  Ketika beberapa port komunikasi tadi diakses dengan kombinasi tertentu, maka akan terbuka sebuah port komunikasi baru yang bebas Anda masuki. Sebagai contoh, untuk membuka port 22 yang merupakan port komunikasi untuk aplikasi remote login SSH, Anda diharuskan “mengetuk” port 450, 360, 270, 180. Ketika kombinasinya benar dalam suatu waktu tertentu, maka akan terbuka port 22 yang Anda inginkan. Sistem seperti ini dapat tercipta dengan bantuan sebuah program firewall. Program firewall biasanya memiliki fasilitas untuk melakukan logging terhadap setiap proses komunikasi yang keluar-masuk melaluinya. Dari membaca log inilah, sistem Port knocking dapat mengetahui kombinasi ketukan. Ketika sistem Port knocking membaca sebuah kombinasi yang tepat pada log, maka sebuah proses otomatis menjalankan aplikasi yang akan membuka port komunikasi yang ditentukan. Setelah terbuka, maka jadilah sebuah pintu masuk kedalam perangkat Anda.

IV. IMPLEMENTASI PORT KNOCKING

Kamis, 22 Maret 2012 0 komentar

PROGRAM J2ME SEDERHANA KRIPTOGRAFI CAESAR CHIPER DAN VIGENERE CHIPER

PROGRAM J2ME SEDERHANA KRIPTOGRAFI CAESAR CHIPER DAN VIGENERE CHIPER

Di tengah kesibukan UAS lebih baik menyegarkan pikiran dengan ngeblog, hahahaha… sesuai dengan janji saya pada postingan sebelumnya. Ini merupakan pemenuhan janji saya kepada anda, hahahaha *lebaaay*
Oke langsung aja deh mari kita coba mengimplementasikan metode Caesar chipper dan vigenere dalam aplikasi J2ME.
Tapi sebelumnya kita harus memahami bagaimana proses enkripsi maupun deksripsi pada kedua metode ini. Karena metode caesar chiper telah ane jelasin pada postingan sebelumnya jadi disini ane bahas cara vigenere aje ok!!.. hahaha
Satu jam selanjutnya........ begini ceritanya...


Metode ini disebut juga Running Key Chiper tapi lebih di kenal dengan Vigenere Chiper. Karakter ciphertext ditentukan pada pertemuan antara baris dan kolom
Baris. untuk karakter yang akan dienkrip, kolom untuk karakter dari keyword.
0 komentar

Vigenere Cipher dengan Pembangkitan Kunci Menggunakan Bilangan Euler

Vigenere Cipher dengan Pembangkitan Kunci Menggunakan Bilangan Euler

Vigenere cipher adalah salah satu jenis kriptografi klasik yang pada dasarnya adalah melakukan substitusi cipher abjad majemuk (polyalphabetic substitution), yaitu mengubah plaintext dengan kunci tertentu  biasanya berupa sebuah kata atau kalimat yang berulang sepanjang plaintext sehingga didapatkan ciphertext. Tetapi salah satu kelemahan dari cipher ini adalah ia mudah diserang dengan metode Kasiski untuk mengetahui panjang huruf yang digunakan sebagai kunci. Untuk lebih memperkuat cipher ini, banyak modifikasi dilakukan oleh para peneliti. Salah satu cara yang saya ajukan sebagai tugas makalah ini adalah Vigenere cipher dengan metode pembangkitan kunci dengan menggunakan bilangan euler. Pada dasarnya, metode ini adalah sebuah cara untuk mendapatkan suatu kunci berbentuk acak yang digenerate dari perkalian matematis antara kunci yang dimasukkan dengan bilangan Euler. Diharapkan dengan metode ini, kunci yang dihasilkan untuk Vigenere cipher menjadi lebih panjang dan acak sehingga akan menyulitkan kriptanalisis untuk menyerang dengan metode Kasiski maupun dengan analisis frekuensi.
Kata kunci: Vigenere cipher, bilangan euler, polyalphabetic substitution, perkalian matematis
Selasa, 13 Maret 2012 0 komentar

Menghitung IP

Address (Host or Network) Netmask (i.e. 24) Netmask for sub/supernet (optional)
/ move to:
 

Address:   10.10.10.1            00001010.00001010.00001010.00 000001
Netmask:   255.255.255.192 = 26  11111111.11111111.11111111.11 000000
Wildcard:  0.0.0.63              00000000.00000000.00000000.00 111111
=>
Network:   10.10.10.0/26         00001010.00001010.00001010.00 000000 (Class A)
Broadcast: 10.10.10.63           00001010.00001010.00001010.00 111111
HostMin:   10.10.10.1            00001010.00001010.00001010.00 000001
HostMax:   10.10.10.62           00001010.00001010.00001010.00 111110
Hosts/Net: 62                    (Private Internet)


Supernet

Netmask:   255.224.0.0 = 11      11111111.111 00000.00000000.00000000
Wildcard:  0.31.255.255          00000000.000 11111.11111111.11111111

Network:   10.0.0.0/11           00001010.000 00000.00000000.00000000 (Class A)
Broadcast: 10.31.255.255         00001010.000 11111.11111111.11111111
HostMin:   10.0.0.1              00001010.000 00000.00000000.00000001
HostMax:   10.31.255.254         00001010.000 11111.11111111.11111110
Hosts/Net: 2097150               (Private Internet)
AHMAD TAUFIK SIREGAR
 
;